
In questo articolo scoprirà:
- Come verificare l’autenticità di un’e-mail di VEDOS
- Come controllare rapidamente lo stato dei servizi
- Come segnalare un tentativo di phishing a nome di VEDOS
- Cosa fare se su pagine fraudolente ha inserito:
- Domande frequenti
Verifica dell’e-mail
Se riceve un’e-mail sospetta che segnala la scadenza di un dominio, di un Webhosting o di un altro servizio, la verifichi con questi passaggi:
- Controlli l’indirizzo e-mail del mittente. Anche se il nome del mittente è VEDOS o una sua variante, controlli l’indirizzo e-mail del mittente. Se un’e-mail con mittente di nome VEDOS (WEDOS) non proviene dal dominio
@wedos.comoppure@vedos.cz, si tratta probabilmente di un falso. Lo stesso vale per i domini con errori di battitura e simili, ad esempio:@vvedos.com– due lettere v affiancate sembrano una w, il cosiddetto dominio con errore di battitura (typosquatting),@wedos-webhosting.cz– la prima parte è corretta, la seconda la estende in qualche modo,@wedos.app– nome corretto, estensione errata, oppurewedos@undominio.tld– casella wedos, dominio errato.
- Controlli le destinazioni dei link. La destinazione di qualsiasi link per la gestione di un servizio o per un pagamento dovrebbe iniziare con l’indirizzo dell’amministrazione clienti, ovvero
https://client.wedos.com/. Controlli sempre l’effettiva destinazione del link, non solo il testo su cui fa clic. Come al punto 1, anche qui può imbattersi in domini con errori di battitura o contraffatti in altro modo.
VEDOS non accorcia mai i link all’amministrazione. Link del tipo wds.cz/abcdef oppure bit.ly/123456 sono falsi.
L’indirizzo reale del link si vede passando il mouse sopra il link: il browser lo mostra di solito nell’angolo in basso a sinistra dello schermo.

Non è affatto più vero che le e-mail fraudolente hanno un aspetto trascurato (o sono del tutto prive di formattazione) e un italiano scorretto. Grazie all’intelligenza artificiale è molto facile creare, praticamente gratis, un’e-mail che, al contrario, ispira fiducia con il suo aspetto curato e la sua qualità linguistica. Una tattica prediletta dai truffatori resta però l’urgenza: cercano di spingerLa ad agire il più in fretta possibile, in modo che trascuri i segnali di allarme finché non è troppo tardi.
Controllo dello stato dei servizi
Se un’e-mail fraudolenta Le ha comunque causato preoccupazione per lo stato dei servizi, li verifichi direttamente nell’amministrazione. Il modo più semplice è controllare l’elenco degli ordini con questi passaggi:
- Acceda all‘ amministrazione clienti ⧉.
- Nella barra di navigazione faccia clic su Billing.
- Nel menu a sinistra selezioni Orders.
Nell’elenco degli ordini visualizzato vedrà subito quale servizio è pagato e quale no. Ulteriori informazioni sono disponibili nell’articolo Fatturazione – Panoramica di ordini e documenti.
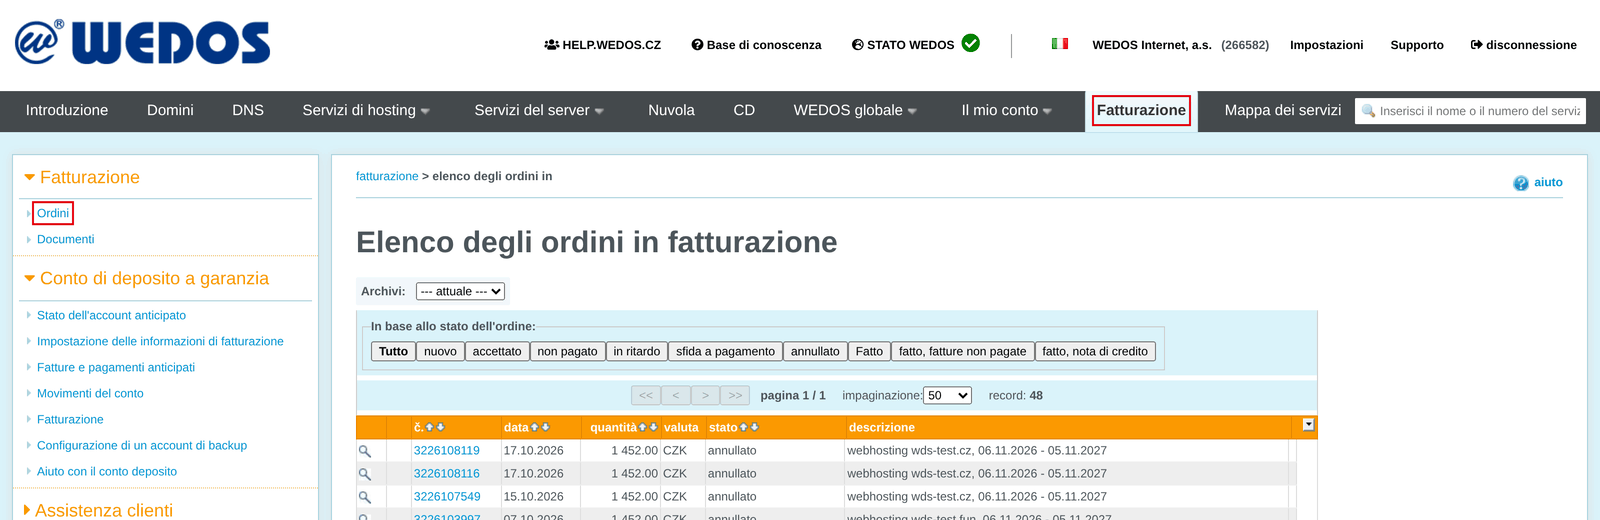
Tenga presente che dominio e Webhosting sono servizi separati. Per il funzionamento del sito web (e delle e-mail) servono entrambi.
Se non vede affatto il servizio qui, si assicuri che:
- il servizio sia gestito presso VEDOS,
- abbia effettuato l’accesso all’account cliente corretto.
Se non riesce a trovare il servizio, chieda aiuto al Supporto ⧉. Indichi il nome (dominio, ad es. wds-test.cz) e il tipo (dominio, webhosting) del servizio cercato.
Segnalazione del phishing
Se riceve un’e-mail fraudolenta, proceda con questi passaggi:
- Non faccia clic su alcun link o pulsante contenuto in questa e-mail.
- Seguendo la guida del suo client di posta, ottenga l’intestazione del messaggio (un’intestazione di esempio e la guida per WebMail sono disponibili qui).
- Segnali il phishing tramite il modulo. Alleghi l’intestazione ottenuta ed eventualmente altro materiale, come schermate, l’indirizzo di destinazione dei link e altro (se riesce a ottenerlo in sicurezza).
Come ottenere l’intestazione di un’e-mail in WebMail
L’intestazione di un’e-mail contiene dati dettagliati sul messaggio, utili per diagnosticare i problemi. In WebMail la visualizza facendo clic sulla freccia nella parte destra del blocco con le informazioni sul messaggio.
In WebMail consigliamo inoltre di aprire l’e-mail in formato testo (vedi immagine).

Pagine contraffatte
Le pagine che incontrerà più spesso nel phishing sono:
- Amministrazione clienti: L’amministrazione WEDOS contraffatta cerca di carpire alla vittima le credenziali di accesso, in modo che l’aggressore possa accedere e abusare dei servizi. Si risolve cambiando la password all’indirizzo https://login.wedos.com/login/newpwd.html ⧉ e proteggendo con cura l’account seguendo la guida Amministrazione – Sicurezza dell’account cliente. Una guida dettagliata è disponibile nel paragrafo Amministrazione clienti contraffatta.
- Gateway di pagamento: Il gateway di pagamento contraffatto spesso richiede dalla carta un importo completamente diverso (più alto) rispetto a quello indicato nell’e-mail fraudolenta, oppure direttamente i dati della carta, di cui l’aggressore dispone poi liberamente. Contatti immediatamente la sua banca. Ulteriori informazioni sono disponibili nel paragrafo Gateway di pagamento contraffatto.
Amministrazione clienti contraffatta
L’interfaccia di accesso unificata delle amministrazioni WEDOS e VEDOS ha sempre l’indirizzo https://login.wedos.com.
Se ha inserito le credenziali di accesso a un altro indirizzo:
- Al link https://login.wedos.com/login/newpwd.html ⧉ cambi la password.
- Con la nuova password acceda all‘ amministrazione clienti ⧉.
- Al link https://client.wedos.com/client/account-security.html ⧉ faccia clic sul pulsante Log Out All.
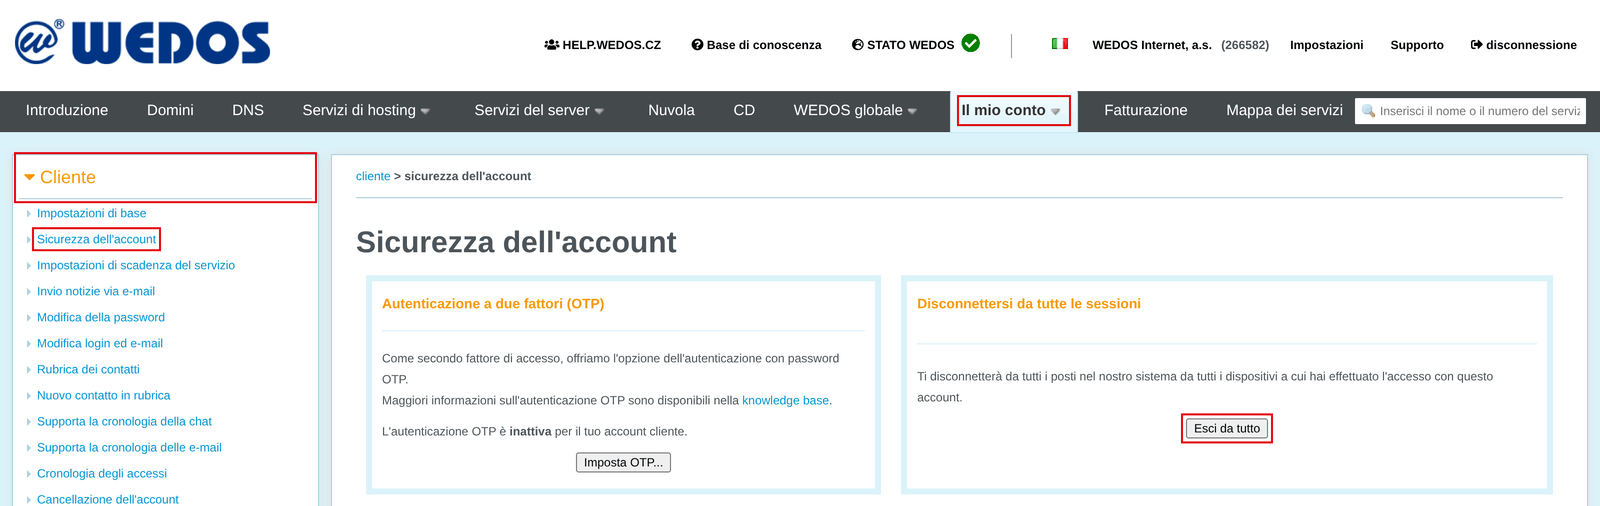
In questo modo elimina il pericolo immediato.
Consigliamo inoltre di attivare la verifica in due passaggi, o almeno la conferma dell’accesso tramite il link nella notifica via e-mail, seguendo la guida Amministrazione – Sicurezza dell’account cliente.
Gateway di pagamento contraffatto
L’interfaccia di pagamento di WEDOS e VEDOS ha sempre un indirizzo nel formato https://client.wedos.com/pay/order.html?n={cislo_objednavky}&k={overovaci_kod}.
Se ha inserito i dati di pagamento o effettuato un pagamento a un altro indirizzo, contatti immediatamente la sua banca per sapere come procedere. In questo caso, da parte nostra non possiamo purtroppo aiutarla in alcun modo.
Domande frequenti
Non potete impedire queste contraffazioni?
Nell’era dell’intelligenza artificiale, un’e-mail o un sito web si possono falsificare con grande facilità. Non esiste alcun meccanismo di controllo che impedisca a chiunque di caricare il nostro logo su un sito qualsiasi o di inserirlo in un’e-mail. L’unica difesa contro il phishing è quindi la vigilanza dei clienti, che tengono d’occhio le scadenze dei propri servizi e controllano sistematicamente l’origine della posta elettronica e la destinazione dei pagamenti inviati.
Come gestite il phishing?
Dopo la segnalazione del phishing ci occupiamo di far bloccare rapidamente i contenuti dannosi, in particolare il sito su cui sono ospitate le pagine contraffatte. Questi contenuti sono raramente sotto il nostro controllo, quindi la loro rimozione dipende dalla reazione del provider di hosting su cui si trovano.
Cosa dobbiamo fare se in un’e-mail fraudolenta abbiamo già inserito le credenziali di accesso o i dati di pagamento?
Nel caso delle credenziali di accesso all’amministrazione clienti, le modifichi il prima possibile seguendo la guida Amministrazione – Account cliente. In questa guida trova anche informazioni su altri metodi di protezione che possono impedire al truffatore di accedere all’account anche se è venuto a conoscenza di nome utente e password.
In caso di furto dei dati di pagamento, collabori con la sua banca ed eventualmente con la polizia.