
У цій статті ви дізнаєтеся:
- Що таке DNSSEC
- Як налаштувати DNSSEC для домену
- Як налаштувати DNSSEC масово
- Поширені проблеми
- Часті запитання
DNSSEC
DNSSEC — це метод захисту домену від спроб підміни DNS. За допомогою ключів безпеки він гарантує, що інформація, отримана з DNS, є повною, надана правильним джерелом і що під час передавання її не змінювала жодна стороння особа.
DNSSEC можна налаштувати для всіх доменів, які підтримують цей метод:
- усі домени CZ та EU, які ми реєструємо;
- усі домени SK та gTLD (зокрема nTLD), які ми реєструємо, але які не використовують наші DNS-сервери.
Домени PL наразі не підтримують DNSSEC.
Налаштування DNSSEC для домену
Налаштування захисту DNSSEC зазвичай триває до 6 годин.
DNSSEC можна налаштувати за таких умов:
- Домени CZ та EU мають бути зареєстровані у нас і можуть (але не зобов’язані) використовувати наші DNS-сервери.
- Домени SK та генеричні домени (COM, NET, WEBSITE, …) мають бути зареєстровані у нас, але не повинні використовувати наші DNS-сервери.
Щоб перейти до налаштувань DNSSEC, виконайте такі кроки:
- Увійдіть до клієнтської адміністрації ⧉.
- У верхньому меню виберіть Domains.
- У списку виберіть домен, для якого потрібно налаштувати DNSSEC.
- У лівому меню виберіть DNSSEC settings.
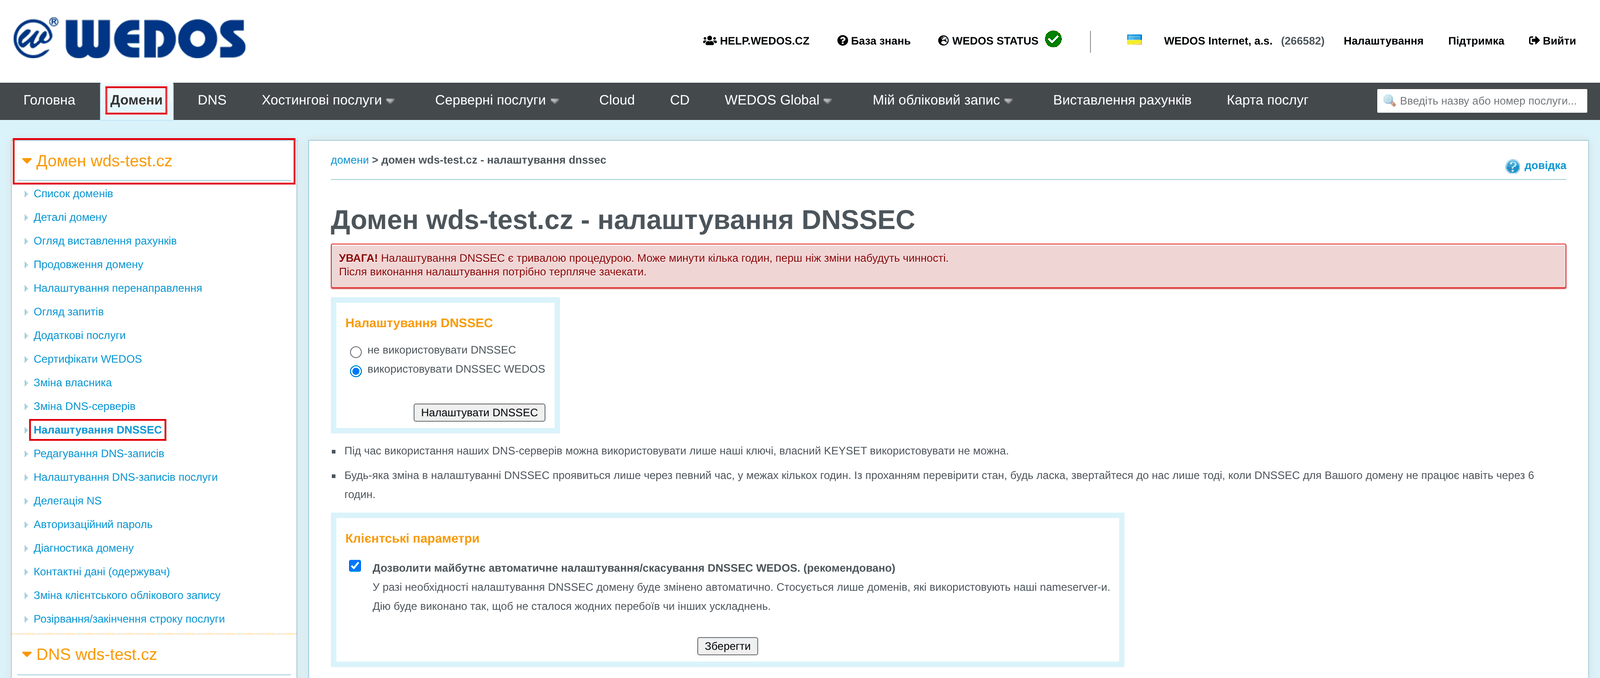
Далі дійте згідно з інструкціями для вашого доменного розширення:
Активація DNSSEC для доменів CZ та EU
Для доменів із розширеннями CZ та EU DNSSEC за замовчуванням налаштовується автоматично. Якщо ви хочете вимкнути автоматичне налаштування, зніміть позначку в розділі Customer options можливість Allow future automatic setting/cancellation of WEDOS DNSSEC.
Для доменів CZ та EU ми пропонуємо повне рішення DNSSEC. У цьому випадку і домен, і DNS-сервери (NSSET) мають перебувати під керуванням WEDOS.
В інтерфейсі налаштування DNSSEC позначте опцію use WEDOS DNSSEC і натисніть кнопку Set DNSSEC.
Для цих доменів також можна в однойменній рамці set future automatic setting/cancellation of WEDOS DNSSEC на випадок, якщо система виявить проблеми з DNSSEC.
Якщо ви не використовуєте DNS-сервери (NSSET) WEDOS, можна скористатися наявним custom KEYSET, або create and use custom KEYSET. Підписання DNS-записів на DNS-серверах виконує постачальник DNS-послуг або адміністратор домену (клієнт).
Активація DNSSEC для доменів SK та генеричних доменів
Для доменів SK, gTLD та nTLD ми пропонуємо можливість активувати DNSSEC, але DNS-сервери мають бути налаштовані в іншого постачальника. Від цього постачальника (якщо він підтримує DNSSEC) також отримайте ключі типу Digest або Public key. Підписання DNS-записів на DNS-серверах виконує постачальник DNS-послуг або адміністратор домену (клієнт).
В інтерфейсі налаштування DNSSEC виконайте такі кроки:
- Позначте опцію use custom DNSSEC keys.
- У таблиці Custom DNSSEC keys виберіть тип ключа та введіть відповідні значення.
- Збережіть налаштування, натиснувши кнопку Set DNSSEC.

Деактивація DNSSEC
В інтерфейсі налаштування DNSSEC позначте опцію do not use DNSSEC і натисніть кнопку Set DNSSEC.
Масове налаштування DNSSEC
Наразі масове налаштування DNSSEC підтримують лише домени CZ та EU, зареєстровані у нас. Рекомендуємо використовувати наші DNS-сервери.
Щоб масово налаштувати DNSSEC, виконайте такі кроки:
- Увійдіть до клієнтської адміністрації ⧉.
- У верхньому меню виберіть Domains.
- В огляді позначте домени CZ та EU, для яких потрібно налаштувати DNSSEC масово.
- У нижній частині таблиці виберіть DNSSEC settings.
- Натисніть кнопку Execute.

У наступному майстрі введіть потрібні налаштування та підтвердьте їх кнопкою Finish.
Поширені проблеми
До поширених проблем із DNSSEC належать:
SK або gTLD із WEDOS DNS
Проблема: Відображається повідомлення про помилку ПОМИЛКА: DNSSEC для цього домену дозволено лише за використання сторонніх DNS-серверів. Для домену не можна використовувати жодного з наших DNS-серверів.

Причина: DNSSEC для доменів SK та генеричних доменів (COM, NET, ONLINE, …) можна налаштувати лише тоді, коли ви не використовуєте наші DNS-сервери.
Рішення: Змініть DNS-сервери на сервери іншого постачальника, який підтримує DNSSEC.
Часті запитання
Чи можу я використовувати власний KEYSET для доменів CZ та EU?
Так, але ви не повинні використовувати наші DNS-сервери.
Чому для генеричних доменів потрібно використовувати сторонні DNS-сервери?
Для доменів gTLD з нашого боку неможливо достатньо автоматизувати процес налаштування DNSSEC з технічних причин. Реєстри доменів CZ та EU підтримують об’єкти типу KEYSET, завдяки яким ми можемо виконувати ротацію ключів DNSSEC у батьківській зоні масово для всіх відповідних доменів однією командою. В інших реєстрах нам довелося б змінювати ключі окремо для кожного домену, а в деяких випадках це може й не вдатися через можливі обмеження доменів з боку реєстру. Невиконана ротація ключа могла б призвести до недоступності домену через порушений ланцюжок ключів DNSSEC.
Як вимкнути DNSSEC?
В інтерфейсі налаштування DNSSEC позначте опцію do not use DNSSEC і підтвердьте. Як і всі налаштування DNSSEC, ця зміна набуде чинності за кілька годин.
Як відбувається скасування DNSSEC?
Команду на видалення ключів DNSSEC із батьківської зони система надсилає до реєстру негайно. Якщо домен використовує наші DNS-сервери, після надсилання команди потрібно дочекатися завершення TTL ключів DNSSEC у батьківській зоні. Після завершення TTL система видаляє підпис зони на наших DNS-серверах і таким чином завершує запит на скасування DNSSEC для домену. Під час обробки запиту на скасування DNSSEC ви не можете жодним чином змінювати налаштування DNSSEC для домену.