
Ebben a cikkben megtudhatja:
- Mikor használja ezt az útmutatót
- Mire valók és hogyan működnek az SPF, a DKIM és a DMARC
- Hogyan állíthatja be ezeket a mechanizmusokat
- Gyakori problémák
- Gyakran ismételt kérdések
Mikor használja ezt az útmutatót
- A címzett az Ön e-mailjénél ezt látja: ellenőrizetlen, az e-mail spambe kerül, vagy a Gmail az SPF és a DKIM miatt blokkolja az üzeneteket: Az SPF-fel, DKIM-mel és DMARC-cal rendelkező levél nem kézbesíthető.
- Saját DKIM kulcsot szeretne, vagy a DKIM kulcs nem jelenik meg az adminisztrációban: Saját DKIM kulcs nem generálható.
- Az ellenőrző eszköz szerint az üzenet nincs DKIM-mel aláírva: Az eszköz hiányzó DKIM-et jelez.
- A küldőszolgáltatás miatti DNS-módosítás után leállt a levélküldés: A DNS módosítása után leállt a levélküldés.
- Először szeretné beállítani az SPF-et, a DKIM-et és a DMARC-ot: Az e-mail-hitelesítési mechanizmusok beállítása.
SPF, DKIM és DMARC
Az SPF, a DKIM és a DMARC a hamisított e-mailek elleni védelmi intézkedések. Ha nem használja őket, vagy nincsenek megfelelően beállítva, nő annak az esélye, hogy a címzett rendszere spamnek jelöli az Ön üzenetét, vagy elutasítja az e-mailt, és kézbesíthetetlenként visszaküldi.
- SPF (Sender Policy Framework) egy e-mail-hitelesítési rendszer, amely lehetővé teszi a domainnevek tulajdonosai számára, hogy egy speciális DNS-rekord segítségével meghatározzák, mely szerverek küldhetnek e-maileket a domainjük nevében. A címzettek ezután ellenőrizhetik az SPF-rekordokat, és eldönthetik, hogy elfogadják, elutasítják vagy egyéb módon kezelik-e az e-mailt.
- DKIM (DomainKeys Identified Mail) egy olyan módszer, amely lehetővé teszi az e-mail küldéséért felelős szervezet számára, hogy digitális aláírást csatoljon az üzenethez. A címzettek ellenőrizhetik ezt az aláírást, és így megerősíthetik, hogy az e-mailt a elküldése után nem módosították, és hogy megbízható forrásból származik.
- DMARC (Domain-based Message Authentication, Reporting, and Conformance) egy e-mail-hitelesítési szabályrendszer és jelentési protokoll, amely segít megvédeni az e-mail-domaineket a visszaélésektől, például a phishingtől és a spoofingtól. A DMARC az SPF-et és a DKIM-et használja annak ellenőrzésére, hogy a küldött e-mailek hitelesek-e, és meghatározza, hogyan kell a címzettnek eljárnia azokkal az e-mailekkel, amelyek nem felelnek meg az ellenőrzésen. Beállítása egy speciális DNS-rekordon keresztül történik.
Az e-mail-hitelesítési mechanizmusok beállítása
Az e-mailek legjobb kézbesíthetősége érdekében állítsa be az összes említett védelmi mechanizmust. Valahányszor szolgáltatót vált, vagy újat ad hozzá (például a mi levelezésünk mellett tömeges e-mailek küldésére szolgáló szolgáltatást is használ), győződjön meg róla, hogy az SPF-et a szolgáltató útmutatója szerint megfelelően integrálta.
Az SPF-rekord beállítása
Az SPF-rekord meghatározza azokat a szervereket, amelyek jogosultak levelet küldeni annak a domainnek vagy aldomainnek a nevében, amelyhez be van állítva. A DNS-rekordok beállításának részletes leírását megtalálja a következő cikkben: DNS – Domain rekordok.
Egy domainhez legfeljebb 1 SPF-rekordot állítson be. Ha több rekordot ad meg, az SPF-ellenőrzés érvényét veszti.
Ha az e-mailek küldéséhez kizárólag a VEDOS szolgáltatásait (Webhosting, WebSite, Mailhosting) használja a WEDOS Protection ⧉, állítsa be az SPF rekordot:
Name       TTL    Type  Data
(üres)     300    TXT   v=spf1 mx a include:_spf.we.wedos.net -all
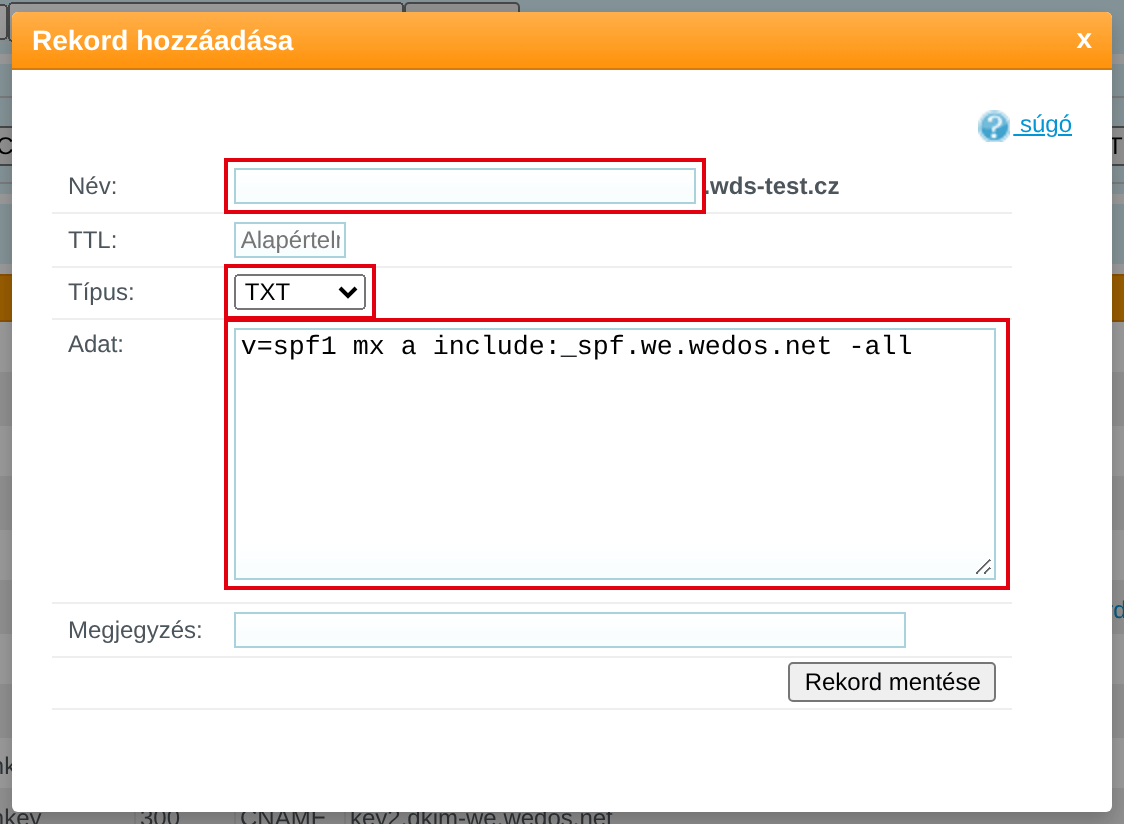
Ha kizárólag másik e-mail-szolgáltatót használ, az SPF-et az ő útmutatója szerint állítsa be. Ha több szolgáltatót kell megadnia, vagy SPF-problémákat old meg, kövesse a következő cikket: E-mail – SPF rekord.
A DKIM beállítása
Az e-mailek DKIM-en keresztüli hitelesítését teljes egészében mi intézzük.
A tárhelyről a PHP mail() függvénnyel küldött üzenetek hitelesítéséhez az alábbi DNS-rekordokat használjuk, amelyeket a szervereinken általában automatikusan hozunk létre:
Name                            TTL   Type   Data
key1.wedos-dkim._domainkey	300   CNAME  key1.dkim-we.wedos.net
key2.wedos-dkim._domainkey	300   CNAME  key2.dkim-we.wedos.net
Ha külső DNS-t használ, vagy ezek a rekordok bármilyen okból hiányoznak a Webhostingunkra mutató domainnél, adja hozzá őket. E rekordok megfelelő működéséhez gondoskodjon továbbá a következőről: a return-path paraméter helyes beállítása.
Az SMTP-n keresztül küldött e-maileket megosztott DKIM-kulccsal hitelesítjük a következő címen: shared.dkim-wes1.wedos.net. Ez a beállítás automatikus, nem kell bekapcsolnia, ugyanakkor ki sem kapcsolhatja.
A DMARC beállítása
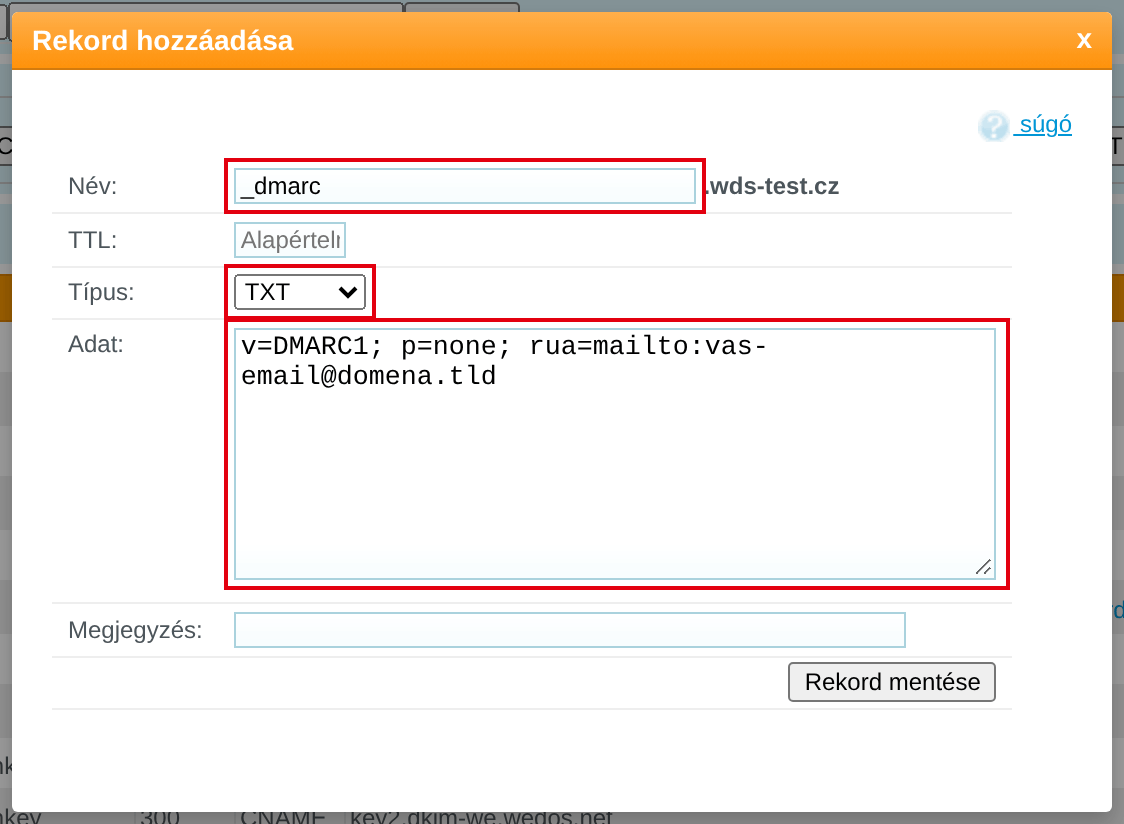
Az e-mailek kézbesíthetőségét javító alap DMARC-rekord formátuma:
Name    TTL    Type  Data
_dmarc  300    TXT   v=DMARC1; p=none; rua=mailto:vas-email@domena.tld
ahol vas-email@domena.tld helyére írja be azt az e-mail-címet, amelyre az esetleges összesített jelentéseket kéri.
Gyakori problémák
A gyakori problémák közé tartoznak:
- Folyamatos spamküldés vagy a levelek kézbesítésének elmaradása
- Nem működő SPF, DKIM és DMARC a tárhelyről mail() függvénnyel történő küldéskor
- Üzenet megjelenése a shared.dkim-wes1.wedos.net domainen keresztüli küldésről
- Nem kompatibilis DMARC
- Saját DKIM kulcs nem generálható
- Az eszköz hiányzó DKIM-et jelez
- A DNS módosítása után leállt a levélküldés
Az SPF-fel, DKIM-mel és DMARC-cal rendelkező levél nem kézbesíthető
Probléma: Bár az SPF, a DKIM és a DMARC is be van állítva, a levelek a spam mappába kerülnek, vagy egyáltalán nem érkeznek meg.
Megoldás: Ellenőrizze, hogy minden rekord helyesen van beállítva és érvénybe lépett (a DNS-rekordok módosításai 30–60 percen belül, esetenként később jelennek meg). A leggyakoribb hiba, ha egy domainhez több SPF rekord tartozik, vagy ha a rekordok adatait idézőjelek közé írják. Ha a címzett „ellenőrizetlen” e-mailt jelez, a domainhez valószínűleg nincs beállítva SPF és DMARC; állítsa be őket a fenti fejezet szerint. Ha a weboldalról (például kapcsolatfelvételi űrlapokból) küld e-maileket, és ezek spambe kerülnek, egészítse ki az SPF rekordot a ip4: mechanizmussal a webhosting IP-címével.
Ha az e-mailek feladó vagy címzett általi blokkolására gyanakszik, kövesse az útmutatót: E-mail – Blokkolás.
Küldés a mail() függvénnyel
Probléma: A tárhelyen a mail() függvénnyel történő küldéskor az SPF, a DKIM és a DMARC is hibázik.
Ok: A mail() függvény alapbeállításában az ilyen e-mailek feladója a tárhelyszerver, például hcX-wdXXX.wedos.net, amelyre az Ön által beállított rekordok nem vonatkoznak.
Megoldás: A mail() függvényben állítson be olyan return-path értéket, amely az Ön domainjén lévő címet tartalmaz, ennek az útmutatónak megfelelően.
A shared.dkim-wes1.wedos.net domainen keresztül
Probléma: Az üzenet címzettjének nemkívánatos üzenet jelenik meg arról, hogy a levelet a shared.dkim-wes1.wedos.net domainen keresztül küldték.

Megoldás: Győződjön meg róla, hogy az SPF-rekord helyesen be van állítva, és érvénybe lépett. Ha igen, ennek az üzenetnek nem szabadna megjelennie.
Nem kompatibilis DMARC
Probléma: A speciális DMARC-beállítás problémásnak jelöli az üzeneteket.
Ok: Az alábbi domainen keresztül küldött leveleknél shared.dkim-wes1.wedos.net a DKIM alignment nem működik megfelelően.
Megoldás: Győződjön meg róla, hogy érvényes SPF-je van, és szükség esetén módosítsa a DMARC-rekord paramétereit.
Saját DKIM kulcs nem generálható
Probléma: A mailhosting adminisztrációjában a DKIM kulcs nem jelenik meg, és nem is generálható, vagy a megosztott helyett saját DKIM aláírást szeretne.
Ok: A szervereinken keresztül küldött e-maileket közös kulccsal írjuk alá a következő címen: shared.dkim-wes1.wedos.net. Saját DKIM kulcsot a levelezési szolgáltatásainknál nem támogatunk.
Megoldás: A DNS-be nem kell semmit felvennie, a DKIM a szervereinken keresztüli küldésnél automatikus. Az SPF-et és a DMARC-ot állítsa be a fenti fejezet szerint. A DKIM rekordokra key1 és key2 csak akkor van szüksége, ha a webhostingról a mail() függvénnyel küld, ahol megadjuk.
Az eszköz hiányzó DKIM-et jelez
Probléma: Az ellenőrző eszköz azt állítja, hogy az elküldött üzenet nincs DKIM-mel aláírva, pedig a DKIM rekordok helyesen vannak beállítva a DNS-ben.
Ok: A mail() függvénnyel küldött üzeneteket a domain DNS-ében lévő key1 és key2 rekordok ellenőrzik. Az SMTP-n keresztül küldött üzeneteket a közös kulcs ellenőrzi, és egyes eszközök tévesen aláíratlanként értékelhetik őket.
Megoldás: Ellenőrizze, hogy a weboldal a mail() függvénnyel vagy SMTP-n keresztül küldi-e az e-maileket. A mail() függvénnyel történő küldésnél ellenőrizze a DKIM rekordokat. Ha a probléma továbbra is fennáll, a Supportnak az űrlapon keresztül ⧉ küldje el a problémás e-mail teljes fejlécét.
A DNS módosítása után leállt a levélküldés
Probléma: Az e-mail-küldő szolgáltatás miatti DNS-módosítás után leálltak a szokásos e-mailek, például a weboldalról küldöttek.
Ok: A módosításkor törlődött vagy megváltozott egy olyan rekord, amelyre a levelezésnek szüksége van, például az MX vagy az SPF.
Megoldás: Ellenőrizze a domain rekordjait a következő szerint: DNS – Domain rekordok. Ha már van SPF rekordja, ne adjon hozzá másodikat, hanem az új szolgáltatás adataival egészítse ki a következő szerint: E-mail – SPF rekord.
Gyakran ismételt kérdések
Tényleg szükség van mindezekre?
Ha azt szeretné, hogy az e-mailjei megbízhatónak számítsanak, igen. A különböző szolgáltatók eltérő szabályokat alkalmaznak a spam és az e-mailek elutasítása terén, de a megbízható kézbesítéshez legalább az SPF és a DKIM alapvetően fontos.
Beállíthatják nekem Önök?
A DKIM DNS-rekordokat automatikusan beállíthatja, ha a domaint a tárhelyre irányítja ennek az útmutatónak a segítségével. Az SPF- és DMARC-rekordokat általában nem állítjuk be, mert nincs elég információnk az Ön által használt levelezési szolgáltatásokról, és a helytelen beállítással veszélyeztethetnénk a működésüket. Az ebben az útmutatóban szereplő alaprekordokat beállíthatjuk, de ez díjköteles szolgáltatás a következő alapján: árlista.
Hogyan igazodjak el a DMARC-jelentésekben?
A DMARC-jelentések olvasásának alapjait megtalálja például a közösségi útmutatónkban ⧉.
Be kell írnom a DKIM rekordokat a DNS-be, ha SMTP-n keresztül küldök?
Nem, az SMTP-n keresztül küldött üzeneteket automatikusan közös kulccsal írjuk alá. A key1 és key2 rekordokra csak akkor van szüksége, ha a webhostingról a mail() függvénnyel küld, és a domainnél még nincsenek meg, ahogyan a fejezetben le van írva: A DKIM beállítása.
Hol találom meg a webhosting IP-címét az SPF rekordhoz?
A Service addresses táblázatban, a webhosting részleteinél az ügyfél-adminisztrációban. Az SPF-ben ezt adja meg: ip4:, ahogy a cikkben le van írva: E-mail – SPF rekord.